
2026-09-22
Workplace Ninja Summit 2026: säkerhet som håller när AI börjar agera
AI får en allt större roll i hur organisationer hanterar och skyddar sin IT-miljö. Workplace Ninja Summit i Baden samlade i år över 640 deltagare från 26 länder till mer än 140 sessioner, enligt arrangörens siffror. Därifrån tar vi på Exobe med oss en tydlig slutsats för den som ansvarar för säkerhetsarkitektur och risk: Värdet avgörs av hur väl tekniken kan användas i den egna verksamheten, med rätt åtkomst och resultat som går att följa upp.
Under konferensens första tre dagar har Microsofts satsningar på Intune, Windows och AI-agenter pekat mot mer automatiserad drift. Det ger möjligheter att korta tiden mellan upptäckt och åtgärd. Samtidigt behöver organisationen kunna bedöma vilka förändringar som är lämpliga, vad de påverkar och vem som ansvarar när något går fel.
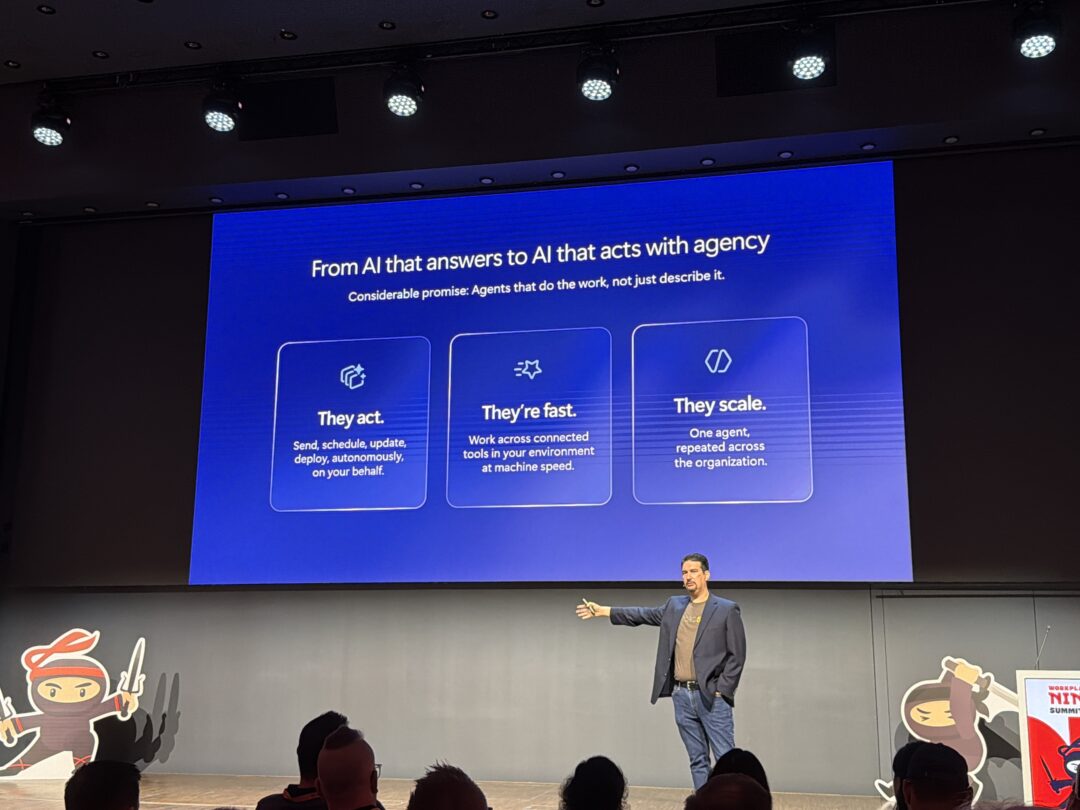
Från AI som svarar till AI som utför arbete. Källa: Microsoft, Workplace Ninja Summit 2026.
Prioritera efter vad verksamheten kan förlora
En lista över sårbarheter räcker sällan som beslutsunderlag. Säkerhetsarbetet behöver koppla bristerna till vilka system som är exponerade, vilka behörigheter som kan utnyttjas och vilken verksamhet som är beroende av dem.
För ett mindre, finansiellt bolag kan åtkomsten till kundinformation och möjligheten att genomföra transaktioner vara avgörande. I en större organisation med många verksamhetsdelar kan gemensamma identitetstjänster och centrala administrationsverktyg skapa beroenden som gör ett fel omfattande. Prioriteringen behöver spegla dessa skillnader.
Det gäller även risker som uppstår internt. En medarbetare kan ha mer åtkomst än vad arbetsuppgiften kräver utan att missbruka den. När en agent får använda samma åtkomst behöver organisationen bedöma vilka handlingar det möjliggör och vilka konsekvenser ett felaktigt beslut kan få.
För en CISO blir den användbara frågan vilka åtgärder som minskar risken för de allvarligaste händelserna. Antalet stängda ärenden säger mindre om det än vilka angreppsvägar eller verksamhetsberoenden som har hanterats.
Säkerhetskontroller behöver fungera över tid
Applikationskontroll illustrerar en återkommande arkitekturfråga. Det går att besluta vilka program som får köras, men kontrollen måste också fungera när applikationerna uppdateras, byter komponenter eller behöver felsökas.
Microsofts dokumentation om Managed Installer visar varför detta kräver planering. Förtroendet bygger på hur program installeras. Befintliga installationer och vissa uppdateringsflöden behöver hanteras separat.
För en organisation med standardiserade arbetsplatser kan det vara ett avgränsat arbete. I en miljö med utvecklare, specialistprogram och många lokala undantag behövs mer analys och testning. Samma tekniska kontroll kan därför kräva olika mycket förvaltning.
Beslutet att införa kontrollen behöver omfatta resurser för den förvaltningen. Vem bedömer undantag? Hur länge gäller de? Hur upptäcker vi att en ändring har försvagat skyddet? Utan tydliga svar riskerar en bra säkerhetsdesign att gradvis tappa sin effekt.
Återställning är en del av verksamhetens motståndskraft
Uppdateringar och säkerhetsinställningar behöver kompletteras med förmågan att återställa arbetet efter ett fel. För användaren är en dator inte återställd förrän applikationer, åtkomst och information fungerar igen.
Microsofts Windows device recovery framework beskriver olika återställningsvägar beroende på situationen. Funktionerna har olika förutsättningar och mognadsgrad. Värdet för verksamheten uppstår när den valda lösningen är förberedd och testad.
En mindre organisation med begränsad intern IT-bemanning behöver veta vilket stöd den faktiskt kan få vid ett avbrott. En större organisation behöver dessutom bedöma om återställningen fungerar när många enheter drabbas samtidigt. Ett lyckat test på en dator besvarar inte den frågan.
Här bör säkerhets- och verksamhetsansvariga enas om hur länge kritiska arbetsuppgifter får vara avbrutna. Därefter kan IT visa om återställningsförmågan motsvarar kravet och vilka beroenden som återstår att lösa.
AI-agenter behöver ett avgränsat uppdrag
Microsoft beskriver hur Security Copilot-agenter i Intune kan stödja bland annat policykonfiguration och prioritering av sårbarheter. Agent 365 ska ge stöd för styrning och kontroll över agenters livscykel, med kopplingar till bland annat Entra, Defender och Purview.
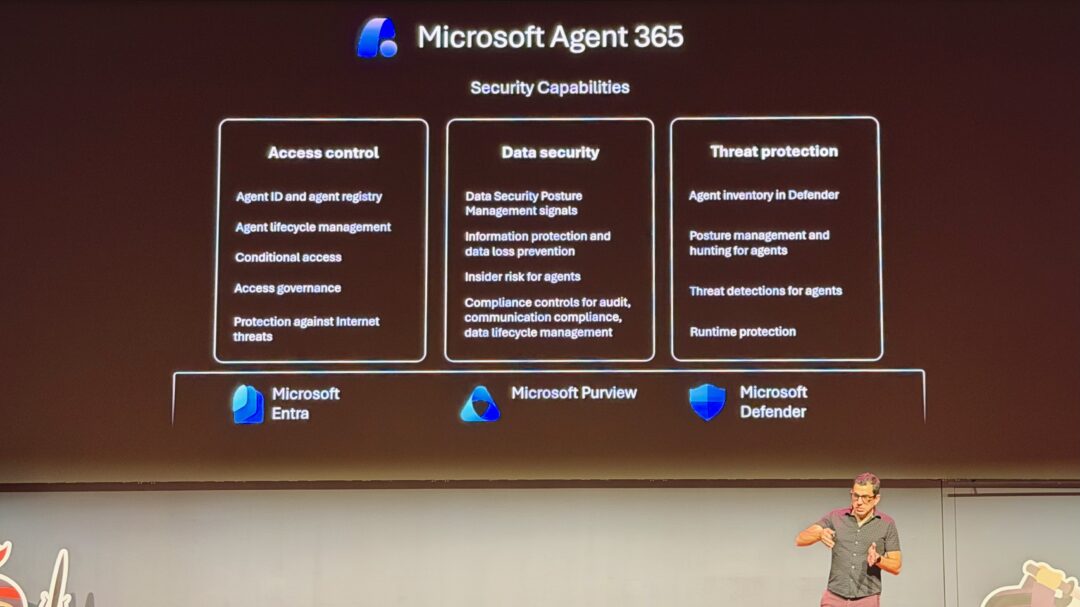
Microsofts översikt över säkerhetsförmågor i Agent 365. Källa: Microsoft, Workplace Ninja Summit 2026.
Det är relevant för organisationer som vill minska manuellt analysarbete och hantera fler avvikelser med befintliga resurser. Nyttan behöver dock bedömas per arbetsuppgift. En agent som sammanställer underlag har ett annat kontrollbehov än en som ändrar behörigheter eller konfiguration för många användare.
Vår rekommendation är att låta uppdragets konsekvenser styra handlingsutrymmet. Definiera vilka data agenten behöver, vilka ändringar den får göra och vilka beslut som kräver granskning. Ägarskap och möjligheten att stoppa arbetet behöver vara tydliga även när flera team delar ansvaret för tekniken.
Det går att börja med ett begränsat användningsfall samtidigt som organisationen förbättrar sina grundkontroller. Avgörande är att bristerna i miljön inte gör just det försöket olämpligt eller resultatet omöjligt att bedöma.
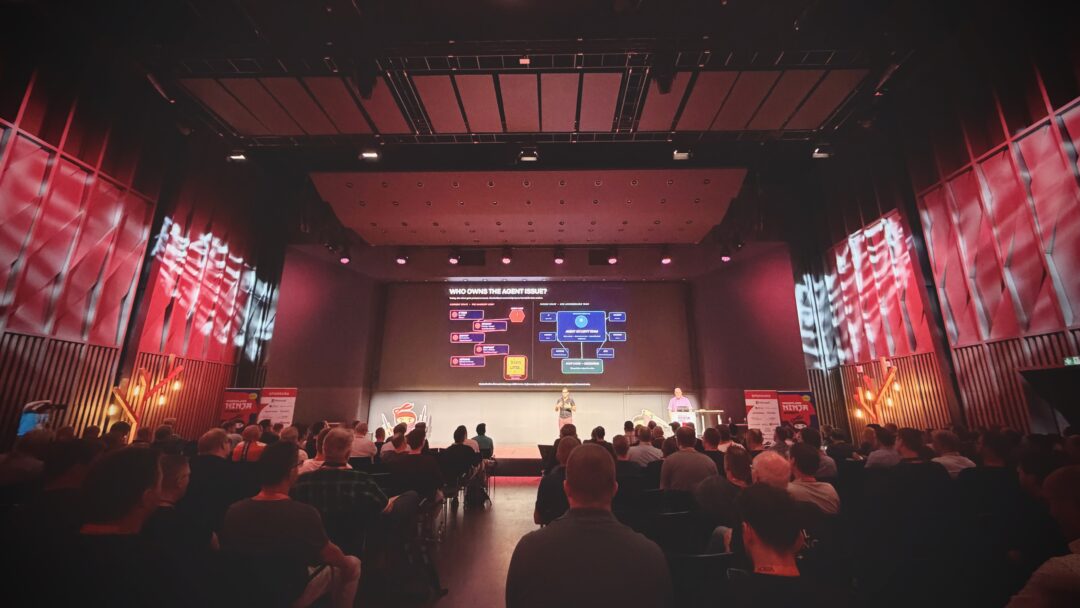
Ansvar för agentsäkerhet behöver fungera över teamgränserna. Källa: Microsoft, Workplace Ninja Summit 2026.
Kräv belägg för att åtgärden gav effekt
När fler åtgärder automatiseras blir uppföljningen viktigare. En tilldelad policy, ett avslutat arbetsflöde och ett verifierat skydd är olika saker. Rapporteringen behöver visa vad som faktiskt har förändrats och hur aktuellt underlaget är.
För beslutsfattaren innebär det att AI-satsningen bör följas upp mot samma problem som motiverade investeringen. Går det snabbare att åtgärda relevanta brister? Minskar det manuella arbetet när granskningen räknas in? Upptäcks fel innan de får stor spridning?
Vårt medskick från Baden är att börja där organisationen har ett tydligt behov och kan kontrollera resultatet. Använd erfarenheten för att avgöra nästa steg. Då kan beslut om större användning bygga på den egna verksamhetens förutsättningar och uppmätt nytta.


Relaterade inlägg
Vill du vara säker på att inte missa något
Som du märker brinner vi för att dela med oss av våra erfarenheter, nyttiga lärdomar och spaningar ut i exosfären. Se till att följa vårt nyhetsbrev eller vårt flöde på Linkedin så du inte missar något.